

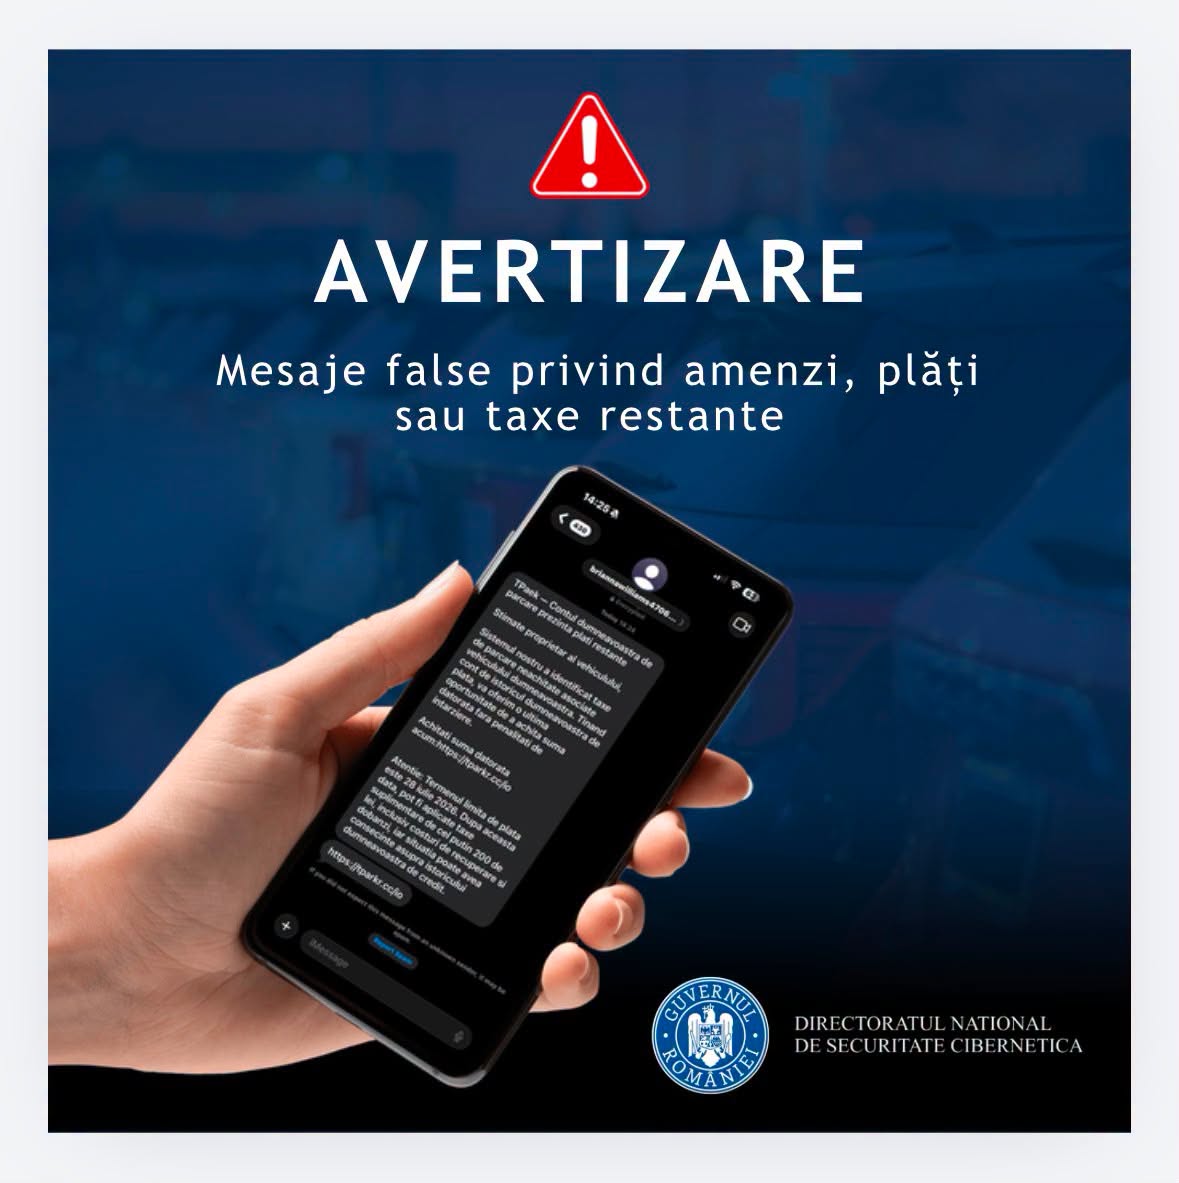
Directoratul Național de Securitate Cibernetică avertizează asupra unor tentative de fraudă prin sms, cu taxe de parcare false. Cei păcăliți primesc un sms care informează despre o presupusă taxă de parcare neachitată.
În prima fază, mesajul anunță o veste proastă, dar oferă o alternativă.
„(…) ținând cont de istoricul dumneavoastră de plata, va oferim o ultima oportunitate de a achita suma datorată fără penalități de întârziere”.
Apoi, potrivit DNSC, mesajul afișează un link. Acesta redirecționează potențialele victime către o pagină frauduloasă, unde se solicită date sensibile. În realitate, scopul atacatorilor este colectarea datelor personale și financiare ale utilizatorilor, acel site fiind controlat de ei. Introducerea datelor bancare pe aceste pagini poate duce la compromiterea conturilor și la pierderi financiare.
CITEȘTE ȘI: Prima șină de tramvai a fost montată pe lotul 1, pe Bulevardul Theodor Pallady
Tentative de fraudă prin sms cu taxe de parcare false
În final, atacatorii se concentrează pe gravitatea situației și solicită plata urgent.
„Atenție: Termenul limita de plata este 28 iulie 2026. După această dată, pot fi aplicate taxe suplimentare de cel puțin 200 de lei, inclusiv costuri de recuperare și dobânzi, iar situația poate avea consecințe asupra istoricului dumneavoastră de credit”.
Indicii ale tentativei de fraudă
Directoratul Național de Securitate Cibernetică trage atenția asupra câtorva indicii pentru potențialele victime:
- sursa mesajului este o adresă de e-mail;
- domenii suspecte sau fără legătură cu instituția oficială;
- formulări alarmante și presiune privind termenul-limită: „termenul limită de plată”, „taxe suplimentare de cel puțin 200 lei”, „vă oferim o ultimă oportunitate de a achita suma datorată”;
- solicitarea accesării urgente a unui link;
- prezența celor 3 elemente comune tentativelor de fraudă : emoția, urgența, urmată de socilitarea furnizării de date.
Pentru a nu cădea în plasa infractorilor, DNSC are câteva recomandări:
- nu accesa link-uri suspecte primite prin astfel de mesaje;
- atenție la sursa mesajelor și verifică mereu numele de domeniu din link-urile primite, dacă este sau nu un site oficial;
- verifică informațiile exclusiv pe site-urile oficiale ale instituțiilor;
- nu introduce date personale sau bancare în pagini suspecte;
- raportează tentativele de fraudă la 1911 sau prin Platforma Națională de Raportare a Incidentelor de Securitate Cibernetică: https://pnrisc.dnsc.ro/.
De asemenea, pentru protecție suplimentară, DNSC recomandă instalarea extensiei Blacklist Protection. Aceasta avertizează atunci când sunt accesate domenii periculoase sau frauduloase.